
Golpe do sósia: por que o acesso seguro precisa ir além da biometria
Entenda como o golpe do sósia e as novas fraudes de identidade reforçam a importância de um controle de acesso com biometria, validação, contexto, rastreabilidade e governança.
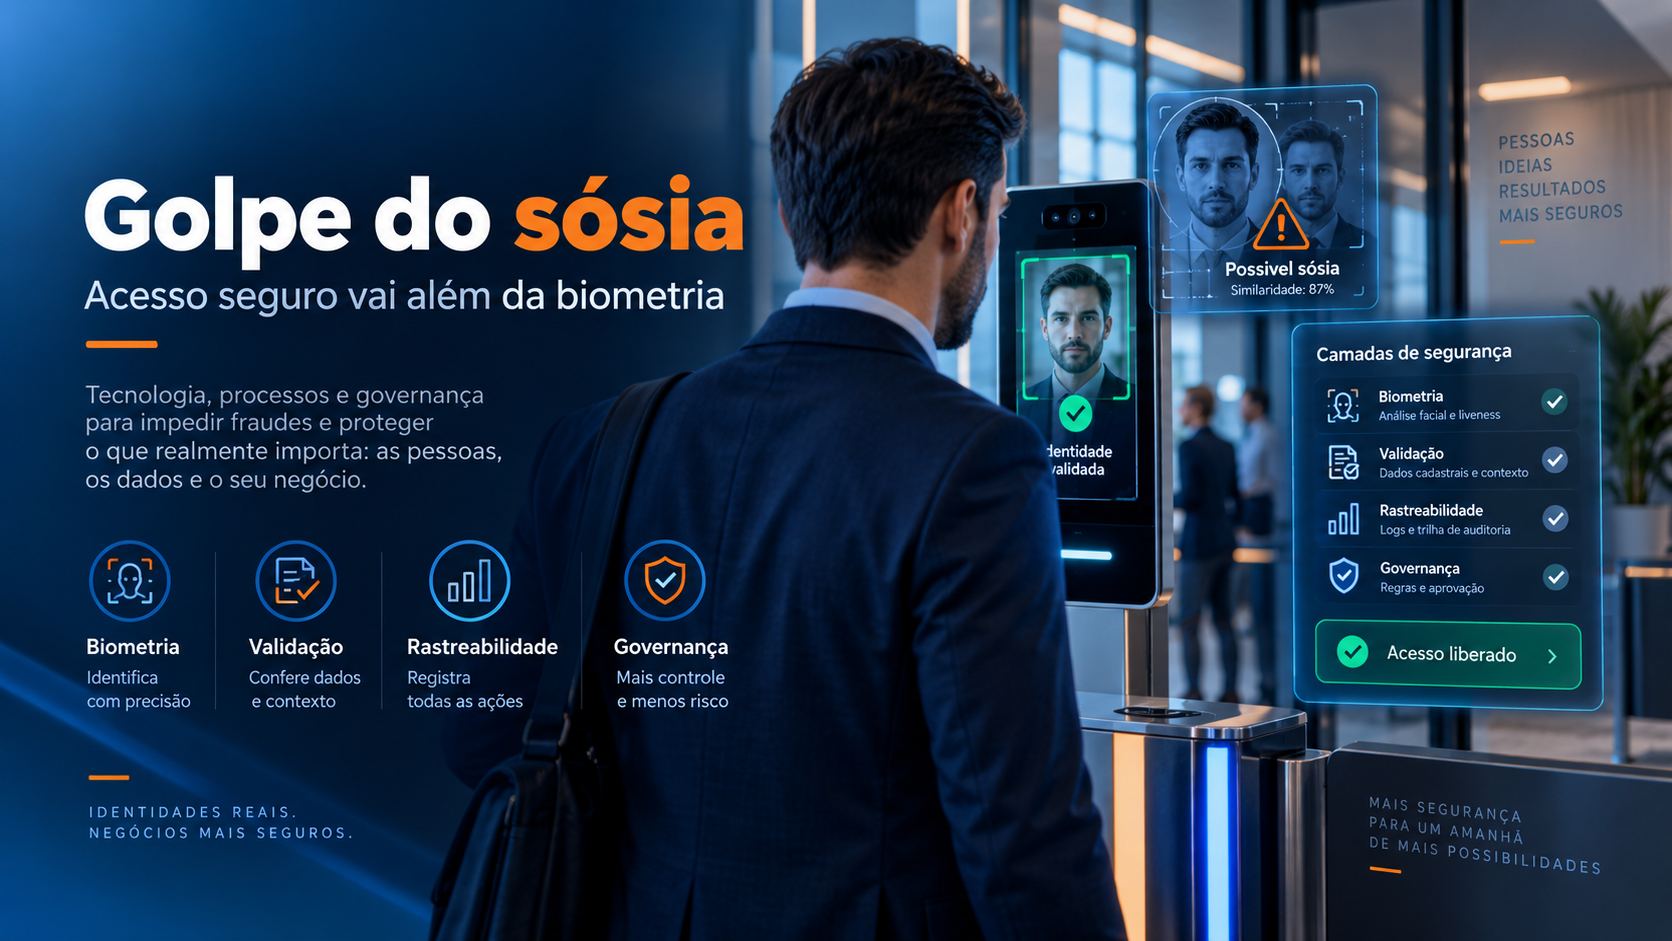
As fraudes de identidade estão ficando mais sofisticadas.
Nos últimos anos, empresas passaram a investir em autenticação, biometria, reconhecimento facial, validação digital e tecnologias de acesso mais inteligentes. Esses recursos trouxeram mais agilidade, reduziram processos manuais e ajudaram a proteger pessoas, dados e ambientes.
Mas, ao mesmo tempo, os fraudadores também evoluíram.
Um exemplo recente é o chamado golpe do sósia, em que criminosos usam tecnologia para encontrar pessoas fisicamente parecidas com uma vítima e tentar burlar sistemas de biometria facial.
A discussão ganhou força porque mostra um ponto importante: a biometria é uma camada poderosa de segurança, mas não deve ser a única.
Para empresas, condomínios, escolas, hospitais, indústrias, escritórios e ambientes com circulação de pessoas, visitantes, prestadores e terceiros, esse tema traz uma reflexão essencial.
O futuro do acesso seguro não depende apenas de reconhecer um rosto.
Depende de validar identidade, contexto, permissão, comportamento e rastreabilidade.
O que é o golpe do sósia
O golpe do sósia é uma estratégia em que fraudadores procuram pessoas com aparência física semelhante à de uma vítima para tentar passar por ela em processos de validação facial.
Na prática, o criminoso não tenta apenas roubar uma senha ou falsificar um documento.
Ele tenta explorar uma semelhança visual para enganar sistemas de autenticação.
Esse tipo de fraude mostra como a identidade passou a ser um dos ativos mais sensíveis da vida moderna.
Hoje, uma imagem facial pode ser usada em cadastros, acessos, validações bancárias, aplicativos, sistemas internos, portarias digitais, controles de visitantes e processos automatizados.
Por isso, empresas precisam tratar a autenticação com mais maturidade.
A pergunta não é apenas:
“Essa pessoa parece autorizada?”
A pergunta correta é:
“Essa identidade foi validada com segurança, dentro do contexto correto e com registro auditável?”
Por que esse tema importa para empresas
Muitas pessoas associam fraudes biométricas apenas a bancos ou aplicativos financeiros.
Mas a lógica por trás dessas fraudes também interessa ao ambiente corporativo.
Empresas controlam diariamente o acesso de colaboradores, visitantes, fornecedores, prestadores, terceirizados, clientes, alunos, pacientes, moradores e motoristas.
Em cada entrada existe uma decisão de segurança:
quem é essa pessoa? ela está autorizada? qual vínculo ela possui? qual área pode acessar? em qual horário? quem aprovou? existe histórico? o acesso ficou registrado? é possível auditar depois?
Quando uma empresa depende de uma única forma de autenticação, ela pode criar uma falsa sensação de segurança.
Acesso seguro exige camadas.
Biometria é importante, mas não trabalha sozinha
A biometria trouxe avanços importantes para o controle de acesso.
Ela ajuda a reduzir o uso indevido de crachás, senhas compartilhadas, cartões emprestados e processos manuais de identificação.
O reconhecimento facial, por exemplo, pode agilizar entradas, reduzir filas, melhorar a experiência do usuário e aumentar a rastreabilidade.
Mas nenhuma tecnologia é infalível.
Por isso, a biometria deve fazer parte de uma estratégia maior, combinada com outras camadas de segurança.
Entre elas:
cadastro confiável; validação documental; permissões por perfil; controle de horários; histórico de acesso; autorização por responsável; análise de comportamento; prova de vida quando necessário; revisão periódica de permissões; registro de tentativas negadas; auditoria de eventos; integração entre sistemas.
Quanto mais sensível é o ambiente, maior deve ser o cuidado.
Acesso seguro precisa considerar contexto
Uma autenticação pode até reconhecer uma pessoa, mas a empresa também precisa entender o contexto daquele acesso.
Por exemplo:
um colaborador pode acessar fora do horário habitual? um prestador pode entrar sem ordem de serviço? um visitante pode acessar uma área restrita? um fornecedor pode circular desacompanhado? um ex-colaborador ainda tem permissão ativa? uma tentativa negada deve gerar alerta? uma autorização temporária venceu? um acesso incomum precisa ser revisado?
Essas perguntas mostram que segurança não é apenas identificação.
Segurança também é regra, permissão, contexto e gestão.
Uma empresa pode ter uma tecnologia moderna e, ainda assim, manter processos frágeis se não revisar cadastros, permissões e registros.
O risco dos cadastros frágeis
Muitas falhas começam no cadastro.
Um cadastro incompleto, desatualizado ou feito sem critério pode comprometer toda a cadeia de segurança.
Se a imagem facial não é bem capturada, se o documento não é validado, se a permissão é genérica, se o visitante recorrente nunca é revisado ou se o prestador continua ativo mesmo após o fim do contrato, a empresa cria pontos vulneráveis.
Por isso, o momento do cadastro é uma etapa crítica.
É nele que a empresa define quem é a pessoa, qual vínculo ela possui, quais dados serão registrados, quais acessos serão permitidos e por quanto tempo aquela autorização será válida.
A tecnologia ajuda, mas o processo precisa ser bem estruturado.
Visitantes, terceiros e prestadores merecem atenção especial
Em muitas empresas, o maior desafio não está apenas nos colaboradores fixos.
Visitantes, terceiros, fornecedores, prestadores, entregadores, técnicos de manutenção, equipes temporárias e profissionais terceirizados circulam todos os dias por ambientes corporativos.
E nem sempre esses acessos recebem o mesmo nível de controle.
Isso pode gerar riscos.
A empresa precisa saber quem entra, por qual motivo, com qual autorização, em qual área, por quanto tempo e com qual registro.
No caso de ambientes sensíveis, essa gestão se torna ainda mais importante.
Escolas, hospitais, condomínios, indústrias, centros logísticos, escritórios, clínicas e áreas restritas precisam de processos claros para validar pessoas e registrar movimentações.
Não basta abrir a porta.
É preciso saber por que ela foi aberta.
Fraudes também podem começar fora do ambiente digital
O caso das falsas entrevistas de emprego em Pernambuco mostra um ponto importante: a fraude pode começar em uma situação aparentemente legítima.
Segundo reportagens, criminosos usavam falsas entrevistas presenciais para coletar dados pessoais, documentos e selfies das vítimas, que poderiam ser usados em tentativas de acesso por reconhecimento facial.
Esse tipo de situação reforça que empresas precisam cuidar da forma como coletam, armazenam e utilizam dados de identidade.
Quando alguém fornece uma imagem facial, um documento ou uma informação pessoal, espera que aquilo seja tratado com segurança e finalidade clara.
Por isso, o controle de acesso moderno também precisa conversar com LGPD, governança de dados e proteção de identidade.
Dados biométricos exigem responsabilidade
Reconhecimento facial e biometria envolvem dados sensíveis.
Isso significa que a empresa precisa ter cuidado redobrado com:
finalidade da coleta; transparência com os titulares; segurança no armazenamento; controle de quem acessa os dados; prazo de retenção; base legal adequada; registro das operações; fornecedores envolvidos; políticas internas; rastreabilidade.
A coleta de dados biométricos não deve ser tratada como algo simples ou meramente operacional.
É uma decisão de segurança e governança.
Quando bem aplicada, a tecnologia protege.
Quando mal aplicada, pode gerar riscos jurídicos, operacionais e reputacionais.
Rastreabilidade é uma das maiores aliadas da segurança
Em controle de acesso, tão importante quanto permitir ou bloquear uma entrada é conseguir entender o que aconteceu depois.
A rastreabilidade permite que a empresa consulte históricos, investigue ocorrências, comprove procedimentos e identifique padrões.
Ela responde perguntas como:
quem entrou? quando entrou? por onde entrou? quem autorizou? qual credencial foi usada? houve tentativa negada? houve alteração de permissão? o acesso ocorreu fora do horário? o visitante estava autorizado? o prestador tinha vínculo ativo? a ação foi registrada?
Sem rastreabilidade, a gestão depende de memória, planilhas, mensagens soltas e percepções individuais.
Com rastreabilidade, a empresa ganha evidência.
E evidência é essencial para uma segurança mais madura.
O acesso seguro precisa ser multicamadas
O golpe do sósia reforça que confiar em uma única camada pode ser arriscado.
A segurança mais eficiente combina diferentes elementos.
No controle de acesso, isso pode incluir:
reconhecimento facial; biometria; cartão ou credencial; QR Code temporário; documento validado; autorização prévia; perfil de acesso; horário permitido; histórico de entradas; análise de comportamento; aprovação por responsável; alertas de exceção; auditoria de registros.
A lógica é simples: quanto maior o risco, maior deve ser o nível de validação.
Um visitante comum pode ter uma jornada de acesso mais simples.
Já um prestador em área restrita, um fornecedor recorrente, uma equipe terceirizada ou um acesso fora do horário pode exigir mais critérios.
Segurança inteligente é proporcional ao risco.
Controle de acesso físico e digital estão cada vez mais conectados
Durante muito tempo, segurança física e segurança digital foram tratadas como áreas separadas.
Hoje, essa divisão está cada vez menor.
Uma catraca depende de um cadastro.
Um leitor facial depende de uma base de dados.
Uma autorização pode vir de um sistema.
Um visitante pode ser aprovado por aplicativo.
Um veículo pode ser liberado por leitura de placa.
Uma área restrita pode exigir permissão específica.
Tudo isso mostra que o acesso físico depende de dados digitais.
E dados digitais dependem de governança.
Por isso, empresas precisam integrar tecnologia, processos e responsabilidades.
Não basta ter equipamento moderno.
É preciso ter gestão.
O papel da governança no acesso seguro
Governança é o conjunto de regras, processos e controles que garante que a tecnologia seja usada da forma correta.
No acesso seguro, governança significa definir:
quem pode cadastrar usuários; quem pode aprovar visitantes; quem pode alterar permissões; quem pode consultar dados sensíveis; quais acessos são temporários; quando permissões devem expirar; como exceções são tratadas; como registros são auditados; como dados são protegidos; como fornecedores são avaliados.
Sem governança, a tecnologia pode até funcionar, mas a empresa perde controle.
E quando o assunto é identidade, acesso e segurança, perder controle é um risco.
Como empresas podem se preparar
Diante do avanço das fraudes de identidade, algumas ações são importantes:
revisar processos de cadastro; validar documentos e vínculos; evitar permissões genéricas; revisar acessos antigos; controlar visitantes e prestadores; limitar acessos temporários; registrar entradas e saídas; auditar tentativas negadas; treinar portarias e recepções; orientar equipes sobre coleta de dados; integrar controle de acesso e gestão; criar regras para exceções; proteger dados biométricos; acompanhar indicadores de segurança.
A prevenção não depende apenas de grandes mudanças.
Ela começa com processos mais claros.
Como a MADIS apoia esse cenário
A MADIS apoia empresas com soluções de controle de acesso, reconhecimento facial, biometria, catracas, controladores, gestão de visitantes, controle de ponto, gestão de jornada, estacionamento, LPR e tecnologias integradas para ambientes corporativos.
Mais do que liberar entradas, as soluções ajudam empresas a criarem operações mais seguras, organizadas e rastreáveis.
Na prática, isso significa apoiar pontos como:
identificação de pessoas; controle de visitantes; gestão de prestadores; controle de terceiros; permissões por perfil; rastreabilidade de acessos; integração entre equipamentos e sistemas; redução de processos manuais; apoio à segurança patrimonial; mais dados para tomada de decisão.
Em um cenário em que fraudes de identidade evoluem rapidamente, empresas precisam olhar para controle de acesso com mais estratégia.
Acesso seguro não é apenas tecnologia.
É gestão, prevenção e responsabilidade.
Conclusão
O golpe do sósia mostra que as fraudes de identidade estão cada vez mais sofisticadas.
A biometria e o reconhecimento facial continuam sendo tecnologias importantes, mas precisam fazer parte de uma estratégia mais ampla.
O futuro do acesso seguro passa por autenticação, contexto, permissão, rastreabilidade, governança e proteção de dados.
Empresas que tratam o controle de acesso apenas como entrada e saída podem deixar brechas importantes.
Já empresas que unem tecnologia, processos e gestão conseguem proteger melhor pessoas, ambientes e informações.
No fim, acesso seguro não é apenas reconhecer um rosto.
É validar uma identidade com responsabilidade.
Quer entender como a MADIS pode ajudar sua empresa a modernizar o controle de acesso com mais segurança, autenticação e rastreabilidade? Fale com um especialista e solicite seu orçamento.
Fale com um especialista MADIS
Fale com um especialista MADIS e descubra como modernizar o controle de acesso da sua empresa com mais segurança, autenticação e rastreabilidade.
Solicite seu orçamento